Los delincuentes utilizan códigos QR para ocultar enlaces fraudulentos que pueden conducir al robo de contraseñas, pagos no autorizados o la instalación de aplicaciones maliciosas con el fin de cometer estafas en la red.
1


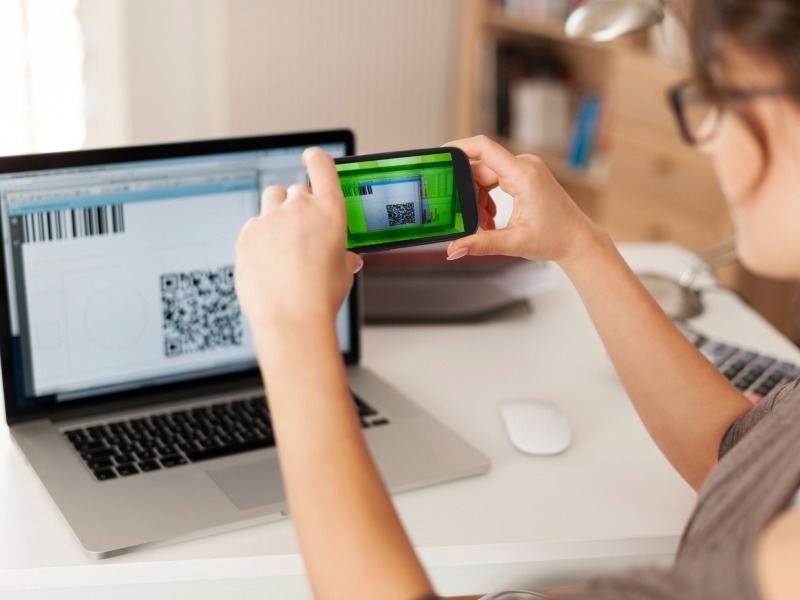
Los códigos QR, utilizados para consultar menús, realizar pagos o acceder a páginas web, también son aprovechados por los ciberdelincuentes para cometer estafas. A través de ellos pueden ocultar enlaces que dirigen a páginas falsas y que buscan obtener información personal o financiera de los usuarios.
Esta modalidad se conoce como quishing, una combinación de los términos QR y phishing. El engaño consiste en introducir una dirección maliciosa dentro de un código que no permite identificar su destino a simple vista.
Puede leer: Cronología de la crisis bancaria que dejó sin sus ahorros a 3 millones de paraguayos
Según el informe ESET Threat Report H1 2026, los códigos QR estuvieron presentes en alrededor del 11% de los correos electrónicos de phishing analizados durante el primer semestre del año. Esta modalidad ocupó el séptimo lugar entre las principales amenazas distribuidas por correo electrónico. Estados Unidos, España y México registraron las mayores detecciones.
Los códigos pueden llegar mediante correos electrónicos, archivos PDF, mensajes de WhatsApp o SMS, pero también aparecer impresos en carteles, folletos y otros espacios públicos. En estos últimos casos, los delincuentes pueden colocar adhesivos con códigos fraudulentos encima de otros legítimos.

Una vez escaneado, el código puede dirigir a la víctima a una página que imita el acceso a un banco, una cuenta de correo o una plataforma empresarial para robar sus credenciales. También puede abrir sitios de pagos fraudulentos o conducir a la descarga de aplicaciones maliciosas.
Uno de los casos identificados por ESET imitaba una notificación de DocuSign, una plataforma de firma electrónica. El correo informaba que había un documento pendiente de revisión y solicitaba escanear un código QR para acceder a él, aunque en realidad conducía a una dirección fraudulenta.
¿Cómo evitar estas estafas?
Una de las principales señales de alerta es recibir un código QR sin haberlo solicitado, especialmente si el mensaje incluye advertencias o presiona para realizar una acción inmediata. También se debe desconfiar de códigos que presenten señales de manipulación o estén colocados encima de otros.
Además: Estos son los principales empleos a los que se dedican los salvadoreños en EEUU
Antes de abrir un enlace obtenido mediante un código QR, es importante revisar la dirección que aparece en el teléfono y comprobar que corresponda al sitio esperado. Si se trata de consultar una factura, un envío o realizar un trámite, es preferible ingresar directamente a la página oficial de la institución.
Asimismo, se recomienda no introducir contraseñas ni información financiera en páginas cuya autenticidad no se haya comprobado, evitar descargar aplicaciones desde códigos desconocidos y revisar los datos antes de confirmar cualquier pago.
Consulte avisos notariales, convocatorias, licitaciones públicas y subastas oficiales.
Ver publicaciones
Consulte homenajes, condolencias y avisos de honras fúnebres.
Ver publicaciones
Interés y comisión de productos crediticios y estados financieros.
Ver publicaciones


La realidad en tus manos
Fundado en 1936 por Napoleón Viera Altamirano y Mercedes Madriz de Altamirano.
Facebook-f Instagram X-twitter11 Calle Oriente y Avenida Cuscatancingo No 271 San Salvador, El Salvador Tel.: (503) 2231-7777 Fax: (503) 2231-7869 (1 Cuadra al Norte de Alcaldía de San Salvador)